Cybersécurité billettique transport public : un risque systémique sous-estimé
La cybersécurité de la billettique dans le transport public est devenue un enjeu stratégique pour chaque réseau urbain. À mesure que la mobilité se digitalise, les systèmes de vente, de validation et de contrôle des titres de transport concentrent des données sensibles et exposent de nouveaux points d’entrée aux attaques. Dans les secteurs urbains les plus denses, ces systèmes d’information billettiques sont désormais une cible privilégiée pour des acteurs motivés par la fraude, l’espionnage ou le sabotage, comme l’illustrent plusieurs alertes publiées par l’ANSSI et le CERT-FR depuis 2022.
Les opérateurs de transport et autorités organisatrices gèrent aujourd’hui des systèmes complexes où cohabitent billettique historique, open payment EMV, solutions account based et services MaaS. Cette superposition de différents systèmes multiplie les interfaces entre systèmes d’information, réseaux de transport et systèmes d’exploitation, créant des surfaces d’attaque difficiles à cartographier. La complexité des architectures, combinée à l’intégration de nouveaux services numériques de mobilité, est devenue une source majeure de vulnérabilité pour les réseaux de transport et leurs usagers.
Les incidents recensés dans les transports urbains montrent une montée en puissance des menaces visant les données personnelles des usagers. Fuite d’informations voyageurs, compromission de comptes clients ou attaques par ransomware sur les systèmes d’information billettiques illustrent ces nouvelles menaces qui pèsent sur la continuité de service. En Île-de-France, par exemple, la compromission de plusieurs milliers de comptes email d’usagers a mis en lumière les impacts concrets sur l’expérience client : files d’attente aux automates, impossibilité d’acheter des cartes de transport ou d’utiliser des titres de transport dématérialisés, et nécessité de renforcer la politique de confidentialité pour sécuriser les données à long terme.
Cartographie des risques : de l’open payment aux objets connectés
La première famille de risques touche directement les flux financiers liés à la billettique et au paiement. L’open payment, qui permet de valider avec une carte bancaire sans support dédié, expose les systèmes à des tentatives de fraude sophistiquées sur les terminaux, les passerelles de paiement et les systèmes d’information bancaires associés. Les architectures de type card based ticketing ou account based ticketing déplacent la valeur vers le back office, où la compromission d’un seul système d’information peut affecter simultanément des milliers de comptes voyageurs et perturber durablement la gestion des recettes.
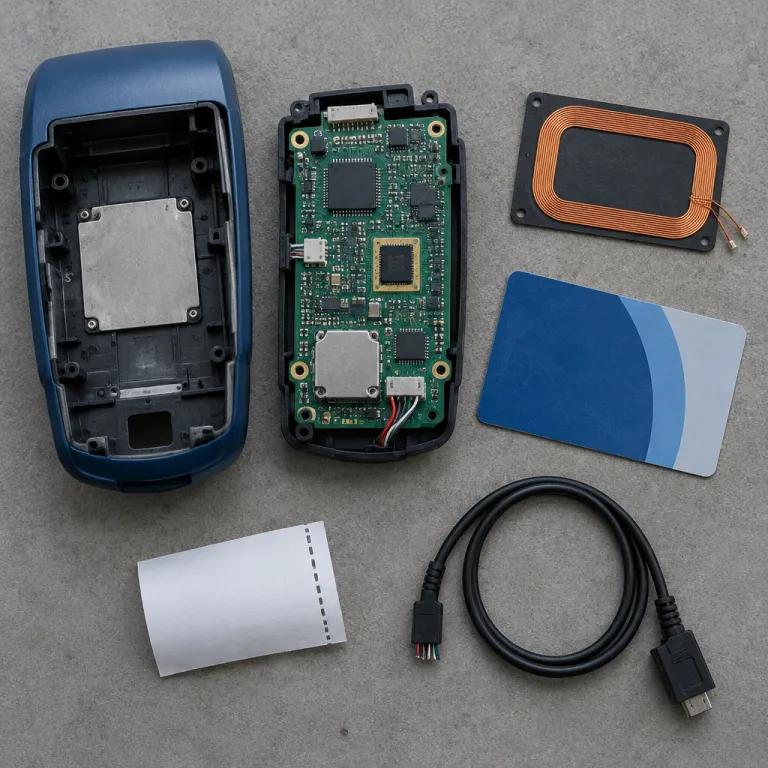
Une deuxième famille de menaces concerne l’intégrité et la disponibilité des systèmes d’exploitation et des réseaux de transport. Les objets connectés déployés dans les valideurs, distributeurs, bornes d’information voyageurs et équipements de contrôle constituent autant de portes d’entrée potentielles vers les réseaux internes. Les réseaux billettiques peuvent devenir une passerelle critique vers le réseau OT si la segmentation est insuffisante. Une absence de cloisonnement entre systèmes d’information billettiques, systèmes industriels et réseaux de transport peut transformer un incident localisé en crise majeure affectant tout le réseau et l’information voyageurs en temps réel.
Enfin, la fuite de données personnelles liées à la mobilité devient un risque réputationnel et juridique majeur pour chaque réseau de transport. Les historiques de déplacements, les informations voyageurs, les données de paiement et les préférences de mobilité constituent des données particulièrement sensibles. L’incident ayant compromis plusieurs milliers de comptes email d’usagers en Île-de-France a rappelé que la gestion de ces données exige une politique de confidentialité robuste, une gouvernance claire de la gestion des données et des mécanismes pour sécuriser les données à chaque étape du cycle de vie, du recueil à l’archivage.
Architecture account based : promesse opérationnelle, exposition accrue
Le passage d’une billettique centrée sur la carte de transport à une architecture account based transforme profondément la gestion des titres de transport. Dans un système account based, le droit au voyage n’est plus stocké sur la carte mais dans un compte centralisé, consulté en temps réel lors de chaque validation. Cette évolution facilite l’intermodalité, la tarification combinée et l’intégration dans des plateformes de mobilité comme MaaS, mais elle concentre aussi les risques dans un nombre réduit de systèmes d’information critiques, qui deviennent des composants centraux de la cybersécurité de la mobilité.
Pour les directions innovation, l’account based ticketing et les services basés sur le cloud promettent une meilleure expérience pour les usagers et une gestion plus fine des données de mobilité. Les voyageurs peuvent utiliser plusieurs cartes de transport, supports mobiles ou identifiants numériques rattachés à un même compte, ce qui simplifie la relation client et les services après-vente. En contrepartie, une compromission du système d’information central peut affecter simultanément l’ensemble des titres de transport, des cartes physiques aux applications mobiles, avec un impact immédiat sur la continuité de service et la confiance des usagers dans le système.
Cette centralisation impose une gouvernance de la cybersécurité à la hauteur des enjeux, bien au-delà d’un simple durcissement technique. Les autorités organisatrices doivent exiger des prestataires billettiques des garanties fortes pour sécuriser les données, incluant chiffrement bout à bout (par exemple TLS 1.3 et algorithmes de type AES-256), journalisation détaillée, supervision de sécurité et tests d’intrusion réguliers sur les systèmes d’information. Les projets de transformation décrits dans des analyses sur la transformation des technologies du transport, comme celles publiées sur l’évolution des architectures numériques, montrent que la résilience doit être pensée dès la conception et traduite en engagements contractuels précis.
Cadre réglementaire : RGPD, NIS2 et responsabilités partagées
La cybersécurité de la billettique dans le transport public s’inscrit désormais dans un cadre réglementaire exigeant. Le RGPD impose une protection renforcée des données personnelles, ce qui concerne directement les historiques de déplacements, les profils tarifaires, les informations de paiement et les données de contact des usagers. Chaque réseau de transport doit démontrer sa capacité à sécuriser les données, documenter ses traitements, réaliser des analyses d’impact et appliquer une politique de confidentialité claire, compréhensible et effectivement mise en œuvre dans les systèmes d’information billettiques.
La directive NIS2 étend par ailleurs les obligations de cybersécurité à de nombreux opérateurs de services essentiels, dont les transports urbains et interurbains. Les systèmes d’information billettiques, les réseaux de transport et les systèmes d’exploitation associés entrent dans le périmètre de ces exigences, qui imposent une gestion structurée des risques, des plans de continuité d’activité et une notification rapide des incidents significatifs. Les autorités nationales comme l’ANSSI et les CERT sectoriels accompagnent cette montée en gamme, mais la responsabilité finale reste entre les mains des décideurs locaux, qui doivent arbitrer les investissements et garantir la sécurité des usagers.
Pour les directions digitales, ce cadre réglementaire n’est pas seulement une contrainte, c’est un levier de gouvernance. Intégrer la cybersécurité billettique transport public dans les contrats de délégation, les appels d’offres et les schémas directeurs numériques permet d’aligner les investissements avec les obligations légales. Les retours d’expérience partagés dans des analyses sur la transformation des événements clés du transport, par exemple sur l’évolution des chaînes de valeur, montrent que les réseaux les plus avancés traitent désormais la cybersécurité comme un critère de performance à part entière, au même titre que la qualité de service ou l’information voyageurs.
Gouvernance et bonnes pratiques : de la théorie aux plans d’action
La première décision structurante consiste à placer la cybersécurité billettique au cœur de la gouvernance des projets de mobilité. Chaque nouveau service, qu’il s’agisse d’open payment, de MaaS, d’objets connectés en station ou de diffusion d’information voyageurs en temps réel, doit être évalué sous l’angle des risques cyber dès la phase de conception. Cette approche by design permet de limiter les surcoûts ultérieurs, de garantir la sécurité des systèmes d’information sans freiner l’innovation et de mieux protéger les données personnelles des voyageurs.
Sur le plan technique, plusieurs bonnes pratiques se dégagent des retours d’expérience des réseaux français et européens. Une segmentation stricte entre systèmes d’information billettiques, réseaux de transport et systèmes industriels réduit fortement le risque de propagation d’une attaque, notamment en cas de ransomware. La mise à jour régulière des équipements, l’authentification forte pour les accès sensibles, le chiffrement systématique des flux, l’usage de solutions de supervision de sécurité et les tests d’intrusion récurrents complètent ce socle de sécurité opérationnelle et contribuent à sécuriser les données dans la durée.
Reste enfin la dimension humaine et organisationnelle, souvent sous-estimée dans les projets de digitalisation. La formation des équipes d’exploitation, la clarification des responsabilités entre AOM, opérateurs et prestataires, ainsi que la préparation de plans de continuité d’activité réalistes sont déterminantes pour maintenir la confiance des voyageurs. Les directions innovation qui intègrent ces exigences dans leurs feuilles de route, en cohérence avec les analyses prospectives sur les technologies de recharge et d’infrastructures publiées par exemple à propos du standard MCS pour les autocars, posent les bases d’une mobilité numérique à la fois fluide, résiliente et conforme aux attentes croissantes en matière de cybersécurité de la mobilité.
FAQ sur la cybersécurité des systèmes billettiques
Pourquoi la billettique est elle devenue une cible privilégiée pour les cyberattaques ?
Les systèmes billettiques concentrent des données personnelles, des flux financiers et des accès techniques vers d’autres systèmes d’information du transport public. Cette combinaison attire des attaquants cherchant à monétiser les données, détourner des paiements ou préparer des actions plus profondes sur les réseaux de transport. La généralisation des services numériques, des objets connectés et des cartes de transport dématérialisées renforce encore cette attractivité et élargit la surface d’attaque potentielle.
Quels sont les principaux risques liés à l’open payment et à l’account based ticketing ?
L’open payment expose les terminaux de validation et les passerelles de paiement à des tentatives de fraude ou de compromission, avec un impact direct sur les flux financiers. L’account based ticketing centralise les droits de transport dans un back office, ce qui augmente l’impact potentiel d’une attaque réussie sur le système d’information. Dans les deux cas, la protection des données et la continuité de service dépendent de la robustesse de l’architecture, de la qualité de la gestion des accès et de la capacité à détecter rapidement les nouvelles menaces.
Comment le RGPD s’applique t il aux données de mobilité des voyageurs ?
Les historiques de déplacements, les profils tarifaires, les coordonnées de contact et les moyens de paiement sont considérés comme des données personnelles au sens du RGPD. Les opérateurs et autorités organisatrices doivent informer clairement les usagers, limiter les usages des données, sécuriser les traitements et respecter les droits d’accès, de rectification et d’effacement. Toute fuite significative doit être notifiée aux autorités compétentes et, dans certains cas, aux personnes concernées, ce qui impose une organisation rigoureuse de la gestion des incidents et de l’information voyageurs.
Quelles mesures techniques sont prioritaires pour renforcer la cybersécurité billettique ?
Les priorités incluent la segmentation des réseaux, le chiffrement des communications, l’authentification forte pour les accès sensibles et la mise à jour régulière des équipements. Des tests d’intrusion et des audits de configuration permettent de détecter les faiblesses avant qu’elles ne soient exploitées. Un plan de continuité d’activité bien testé, complété par une supervision de sécurité adaptée aux systèmes d’information billettiques, limite l’impact d’un incident majeur sur les usagers et les services de mobilité.
Quel rôle doivent jouer les directions innovation et digitales dans ce domaine ?
Les directions innovation et digitales doivent intégrer la cybersécurité billettique dans la conception de chaque nouveau service, et non comme un ajout tardif. Elles orchestrent la coordination entre métiers, DSI, RSSI et prestataires pour aligner les objectifs de mobilité, d’expérience client et de sécurité. En faisant de la cybersécurité un critère de performance, en cohérence avec les exigences réglementaires et les attentes des usagers, elles contribuent à une mobilité numérique fiable, durable et mieux protégée face aux nouvelles menaces.